TV Box infectada: Google rompe com fabricante
O Google rompeu com a fabricante Videostrong após identificar malware em TV boxes vendidas a clientes. O caso expõe riscos em aparelhos Android e já levou a mudanças nos testes de segurança.
 Por Ryc Santana
Em resumo
Segundo o Canaltech, o Google rompeu com a fabricante Videostrong em 3 de novembro de 2026 após descobrir malware inserido de forma intencional em TV boxes. A empresa teria burlado testes de segurança, comprometido mais de 1,3 milhão de aparelhos e usado um backdoor chamado XCPE para montar uma botnet.
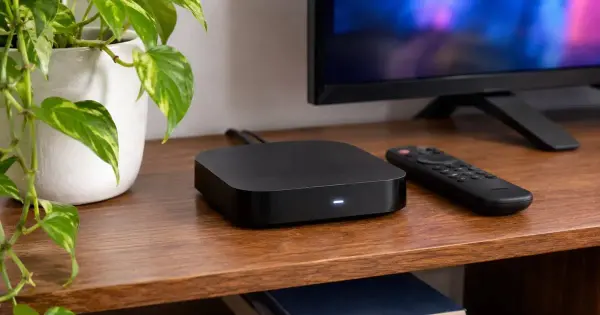
A TV Box infectada que levou o Google a romper com a fabricante Videostrong foi identificada após uma investigação da equipe de Inteligência de Ameaças da empresa, segundo o portal Canaltech. O caso envolve a inserção intencional de malware em aparelhos Android e a criação de uma rede de dispositivos comprometidos, com impacto estimado em mais de 1,3 milhão de unidades.
O que aconteceu no caso da Videostrong
De acordo com o Canaltech, o Google rompeu o vínculo com a Videostrong depois de identificar que a fabricante inseriu código malicioso nos aparelhos de forma deliberada. A empresa também teria ofuscado testes de segurança para conseguir incluir o malware nas configurações de fábrica.
A consequência foi direta: a Videostrong ficou proibida de vender novos aparelhos com aplicativos e plataformas do Android. O caso chama atenção porque envolve dispositivos que chegam ao consumidor já comprometidos, o que amplia o risco antes mesmo do uso inicial.
Como o malware funcionava
A investigação citada pelo Canaltech aponta que a equipe de Inteligência de Ameaças do Google encontrou um backdoor chamado XCPE. Esse mecanismo permitia infectar dispositivos Android e transformá-los em uma botnet, ou seja, uma rede de aparelhos sob controle de agentes maliciosos para ações ilícitas.
Segundo o material, o malware ficava no firmware do aparelho. Isso significa que nem mesmo uma restauração para os padrões de fábrica eliminaria o problema, já que a infecção permanecia embutida no sistema.
Quantos aparelhos foram afetados
O Google estima que mais de 1,3 milhão de aparelhos tenham sido comprometidos e passassem a integrar a rede. O Canaltech informa ainda que o XCPE teve distribuição global, com casos também no Brasil.
Até o momento, não há uma lista fechada de todos os modelos afetados. A proibição do Google envolve os produtos da Videostrong e de suas subsidiárias, mas ainda não existe uma relação específica e completa dos aparelhos comprometidos.
O que o Google decidiu fazer
Além de romper com a fabricante, o Google informou que vai revisar alguns testes e parâmetros de segurança para evitar episódios semelhantes no futuro. A medida mostra que a empresa pretende reforçar os mecanismos de certificação usados com fabricantes que recebem o selo OEM, sigla para “Fabricante de Equipamento Original”, em tradução livre.
O ponto central da investigação é que a Videostrong teria conseguido burlar parte desses requisitos para inserir o malware nas configurações de fábrica. Isso expõe uma fragilidade importante na cadeia de produção de dispositivos conectados.
O risco para o usuário ainda existe?
Segundo o Canaltech, o risco atual é limitado porque o Google derrubou domínios e servidores usados para espalhar o vírus pela botnet. Com isso, a exposição a novos dispositivos fica reduzida.
Mesmo assim, o caso serve de alerta. Em aparelhos com firmware comprometido, a infecção pode permanecer mesmo após reset. Por isso, a origem do dispositivo e a confiabilidade da fabricante se tornam fatores essenciais na compra de uma TV Box ou de qualquer equipamento Android semelhante.
Por que esse caso importa para o mercado
O episódio envolvendo a Videostrong mostra que a segurança de um produto conectado não depende apenas do uso final, mas também da etapa de fabricação. Quando um aparelho sai de fábrica com código malicioso, o problema se espalha antes que o consumidor perceba qualquer sinal de falha.
Para o mercado, isso reforça a importância de certificações, auditorias e revisão constante dos processos de validação. Para o usuário, o caso evidencia que dispositivos de baixo custo ou de origem duvidosa podem trazer riscos maiores do que aparentam.
O que fazer ao usar uma TV Box
Embora o material não traga recomendações detalhadas de uso, o caso sugere atenção redobrada na escolha do aparelho e da fabricante. Em especial, vale observar:
- a procedência do produto;
- se a marca tem histórico confiável;
- se o aparelho recebe suporte e atualizações;
- se há sinais de comportamento estranho após a instalação.
Como o malware pode ficar no firmware, apenas restaurar o aparelho pode não ser suficiente em casos como o relatado.
Perguntas frequentes
O que é a TV Box infectada citada no caso?
É um conjunto de aparelhos Android da fabricante Videostrong que, segundo o Canaltech, recebeu malware intencionalmente ainda na fábrica.
O Google bloqueou a fabricante?
Sim. De acordo com o portal, o Google rompeu o vínculo com a Videostrong e proibiu a empresa de vender novos aparelhos com aplicativos e plataformas Android.
Ainda existe risco para quem comprou esses aparelhos?
O Canaltech informa que o Google derrubou domínios e servidores usados na botnet, o que reduz a exposição atual. Mesmo assim, o malware estava no firmware, o que torna o caso grave.
Resumo do caso
O caso da TV Box infectada revela como uma falha de segurança na origem pode comprometer milhões de dispositivos. Segundo o Canaltech, o Google identificou malware inserido de forma intencional pela Videostrong, derrubou a operação ligada ao backdoor XCPE e passou a revisar seus testes de certificação para evitar novos episódios.